|
Путеводитель по Крыму
Группа ВКонтакте:
Интересные факты о Крыме:
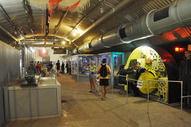
В Балаклаве проводят экскурсии по убежищу подводных лодок. Секретный подземный комплекс мог вместить до девяти подводных лодок и трех тысяч человек, обеспечить условия для автономной работы в течение 30 дней и выдержать прямое попадание заряда в 5-7 раз мощнее атомной бомбы, которую сбросили на Хиросиму. |
Главная страница » Статьи » GitFlic — российская платформа для хранения исходного кода
GitFlic — российская платформа для хранения исходного кода12.11.2026 GitFlic — российская платформа для хранения исходного кода и совместной разработки, которая выросла из простого наблюдения: десятки тысяч российских команд вели всю инженерную работу в сервисах, чья доступность перестала гарантироваться ничем, кроме goodwill зарубежных вендоров. Сам продукт был зарегистрирован ещё в октябре 2021 года, задолго до массового исхода вендоров, но именно 2022-й превратил нишу из академической в выжженно-практическую. Платформа входит в контур «Группы Астра», которая в 2023 году купила 26% разработчика «Ресолюта», к концу года довела долю до 51%, а к весне 2025-го выкупила миноритариев и консолидировала 76,2% — это говорит о том, что для группы GitFlic не эксперимент, а стратегический актив в связке с Astra Linux. Объём рынка DevOps as a Service в России по итогам 2025 года оценивается в 16,5 млрд рублей с умеренным темпом роста до 5% в год — это не взрывной, а зрелый рынок, где конкуренция идёт не за новых клиентов, а за миграцию существующих. В исследовании CNewsMarket по итогам 2025 года GitFlic занял первое место среди восьми российских DevOps-платформ с полным циклом автоматизации, набрав 1225 баллов из возможных в методике; сами аналитики отметили зрелость дорожной карты, выложенной в открытый доступ — редкая практика для отечественного вендорского рынка. Важно понимать аналитическую рамку: GitFlic конкурирует не столько с GitLab или GitHub как с продуктами, сколько с инерцией команд. Основной барьер — не цена и не функциональность, а привычка к экосистеме и стоимость переписывания CI-конфигураций. Поэтому вся продуктовая логика платформы, как станет видно дальше, выстроена вокруг снижения этой цены перехода. Архитектура: полный стек или ловушка «всё в одном»?Формально GitFlic — это git-хостинг с встроенным CI/CD, реестром пакетов и трекером задач, но аналитически интереснее смотреть на состав и то, как модули связаны между собой. В одном контуре работают: хранилище репозиториев с ветками, тегами и релизами; конвейеры с YAML-синтаксисом, совместимым с GitLab CI; агенты (runners) под Shell, Docker и Kubernetes; реестр пакетов для Docker, Maven, NPM, PyPI, NuGet с тремя уровнями организации — локальный, прокси-кэш внешних источников и виртуальный, объединяющий несколько хранилищ в цепочку. Такой набор превращает платформу из «места для кода» в единое пространство разработки, где сборка, хранение артефактов и поставка релизов не покидают периметр организации. Выбор формата развёртывания здесь не маркетинговая опция, а архитектурное решение с серьёзными последствиями. Облачный сервис снимает нагрузку администрирования и подходит для быстрого старта; локальное развертывание в Docker или Kubernetes на собственной ИТ-инфраструктуре закрывает требования закрытого контура и доверенной среды — в том числе на операционной системе Astra Linux, что логично встраивает продукт в экосистему вендора. В версии 4.0.0 появилась экспериментальная интеграция с Kubernetes, позволяющая разворачивать и саму платформу, и её раннеры прямо в кластере, плюс полноценная поддержка Helm-пакетов. Практический смысл такой гибкости развертывания выходит за рамки галочки в сравнительной таблице. Для организаций с регуляторными ограничениями возможность хранить исходный код, артефакты и отчёты анализа на собственных серверах, вплоть до работы без выхода в интернет, — это условие допуска к разработке, а не опция «на всякий случай». Для остальных облако остаётся рациональным выбором: самостоятельная эксплуатация инфраструктуры всегда дороже, чем кажется на этапе планирования. Безопасность: от функции к методологииВстроенный ИБ-анализ — то, что отличает GitFlic от «голых» хостингов репозиториев и что вендор сам называет соответствием требованиям по разработке безопасного ПО. Платформа принимает отчёты статического анализа (SAST) и динамического анализа (DAST) в формате SARIF, а также отчёты анализа состава ПО (SCA) в формате CycloneDX — причём анализатор выбирается и настраивается отдельно, а результаты агрегируются на единой странице безопасности проекта с привязкой к веткам и конвейерам. Дополнительно поддерживаются GPG-подписи коммитов и интеграции со специализированными инструментами вроде PT Application Inspector и CodeScoring. Версия 4.0.0 добавила в self-hosted-редакции принудительную двухфакторную аутентификацию для администраторов и пользователей, автоматическое резервное копирование через CLI, неизменяемое уникальное поле для LDAP-подключений, а в enterprise-редакции — работу с fingerprint-ключами для SAML SSO. Платформа также запускается в сертифицированной среде Axiom JDK/JRE, что важно для организаций, чьи требования к программному стеку формулирует регулятор. Аналитически ценнее не перечень аббревиатур, а то, как технический директор GitFlic Максим Козлов формулирует методологию: сканер сам по себе проблему не решает, решает распределение проверок по этапам жизненного цикла. Из его интервью складывается рабочая схема из шести точек контроля: 1. SAST и низкоуровневый SCA, который ищет вызовы уязвимых функций в исходном коде, — на этапе коммита и код-ревью, потому что эти проверки быстрые и работают с текстом. 2. DAST и базовый SCA — перед слиянием пула изменений в релизную ветку: динамический анализ требует сборки и окружения, поэтому запускать его на каждый коммит экономически бессмысленно. 3. Финальные проверки непосредственно перед сборкой релиза — страховка от уязвимостей, появившихся за время подготовки, с анализом того, как новый код меняет общий профиль рисков проекта. Реальная практика показывает и обратную сторону зрелости. Разбор пилотного конвейера на связке GitFlic CI, PT Application Inspector и Harbor фиксирует честные ограничения: около 15% ложноположительных срабатываний на первом прогоне, отсутствие ретроспективного поиска секретов в git-истории, отсутствие анализа инфраструктурного кода Terraform и Helm-чартов. Это не приговор — это карта того, что команда DevSecOps должна достраивать сама, и почему ни один встроенный анализ безопасности не заменяет ручное ревью архитектуры. Миграция: где на самом деле принимается решениеМастер миграции с GitLab переносит репозитории с полной историей коммитов, ветки, теги, защищённые ветки, запросы на слияние с комментариями и права доступа пользователей; для крупных массивов предусмотрен batch-импорт через CLI и низкоуровневый импорт напрямую из базы данных GitLab. Синтаксис конвейеров сознательно сделан совместимым с GitLab CI, хотя важная деталь, отмечаемая практиками: совместимость не тождественна идентичности, и часть конфигураций всё же переписывается руками. SSH-ключи, GPG-подписи и API-токены переносятся без изменений, а изменение рабочего процесса команды сводится к команде git remote set-url. Экономика переезда выглядит так: миграция одной команды занимает один-два дня, организация с тысячей команд при использовании автоматизации укладывается в полтора месяца, массив до 50 репозиториев — в один рабочий день, от 50 до 500 — в одну-две недели с планированием. Для переходного периода поддерживается зеркалирование, позволяющее команде работать синхронно в обеих системах. Но главный выигрыш здесь рисковый, а не функциональный: исчезает зависимость от решений, чья доступность не гарантирована, — и именно этот аргумент, а не сравнение фич, обычно переводит внутренние дискуссии о миграции в практическую плоскость. Экосистемная логика и позиционированиеСмотреть на GitFlic в отрыве от «Группы Астра» — методологическая ошибка. Продукт встроен в связку с ОС Astra Linux, занимающей по оценкам группы порядка 76% рынка российских операционных систем, и в общую стратегию, где доля отечественных решений на рынке уже превышает 90%. Для организации это означает одно окно ответственности: инфраструктура, ОС, платформа разработки и поддержка приходят из одного контура, что упрощает и закупку, и эксплуатацию — и одновременно усиливает зависимость от одного вендора, что зрелые ИТ-архитекторы обязаны учитывать. Вокруг продукта сложился стандартный, но важный вендорский контур: документация для разработчиков, база знаний с методическими рекомендациями, открыто опубликованная дорожная карта, сообщество в Telegram, регулярные официальные обновления с подробными инструкциями для self-hosted. GitFlic работает и как портал для разработчиков, и как точка входа в полную экосистему разработки — от средств управления проектами до инструментов мониторинга. Осенью 2025 года платформа перешла на российский Java-стек Axiom Spring, что доводит логику импортонезависимости до уровня рантайма. На базе платформы разрабатывать можно всё что угодно: от консольных утилит до мобильных приложений, веб-приложений и десктопных приложений — формат конечного продукта ограничен конвейером сборки, а не самой платформой. Реестр Минцифры (запись от декабря 2022 года под номером 15861) формально открывает дорогу к госзакупкам, но фактическая роль глубже: платформа становится элементом политики защиты от санкций в области разработки программного обеспечения. Ограничения и риски восприятияОбъективная оценка требует зафиксировать слабые места. По глубине enterprise-функций, зрелости средств управления проектами и, особенно, по направлениям ИИ-ассистентов GitFlic отстаёт от зрелых зарубежных платформ, хотя технический директор обещает механизмы автоматического исправления уязвимостей как ближайшее направление развития. Второй слой рисков — экосистемный и репутационный. Обзор практики показывает разрыв между обещаниями интерфейса и реальностью интеграций: отсутствие встроенного рендеринга отчётов безопасности в интерфейсе запросов на слияние в части конфигураций вынуждает команды строить обходные решения через API. Незакрываемые автоматически уязвимости — осознанное продуктовое решение в пользу контроля человеком, но оно добавляет операционной нагрузки командам ИБ. И общий риск, который стоит называть прямо: консолидация «Группой Астра» контрольной доли в разработчике усиливает как целостность экосистемы, так и концентрацию зависимостей у заказчика — это нормальный рыночный компромисс, но компромисс, о котором стоит помнить осознанно. Итоговая рамка выбора, таким образом, проста и неангажированна: GitFlic целесообразно рассматривать прежде всего там, где требования реестра отечественного ПО, доверенной среды и импортонезависимого стека встроены в инфраструктурную политику организации. Там платформа предлагает не «аналог», а связное решение с уникальной для российского рынка комбинацией self-hosted-контроля, встроенного контура безопасности и управляемой миграции. Везде, где эти требования отсутствуют, выбор остаётся предметом классического сравнения по функциональности и совокупной стоимости владения — и здесь отечественному продукту ещё предстоит дорасти до мэтров жанра.
|
Столица: Симферополь
Крупнейшие города: Севастополь, Симферополь, Керчь, Евпатория, Ялта
Территория: 26,2 тыс. км2
Население: 1 977 000 (2005)
Крупнейшие города: Севастополь, Симферополь, Керчь, Евпатория, Ялта
Территория: 26,2 тыс. км2
Население: 1 977 000 (2005)